DMARC 設定先查收件人看得到的 From 網域,再確認每種寄件服務至少有一項驗證通過而且網域對齊。 確認目前沒有適用的 DMARC 政策,或管理者已決定調整現行政策時,可用 p=none 搭配彙整報告觀察。等公司信箱、電子報、表單通知及低頻的交易信都查過,再考慮收緊政策。
例如同一家公司用企業信箱回覆客戶、用電子報平台寄活動通知,訂單確認則由網站寄出。電子報平台顯示「網域已驗證」,只能說明那個平台的設定狀態。想知道收緊政策會不會影響訂單信,還要看訂單信實際使用的 From 和收件端驗證結果。
接下來會示範怎麼查 From 網域的 DMARC 設定,分辨直接紀錄和上層繼承,再用一封測試信讀懂 SPF、DKIM 與 From 的對齊結果。最後說明怎麼用彙整報告和郵件清單的使用情況,判斷何時適合隔離或拒收。
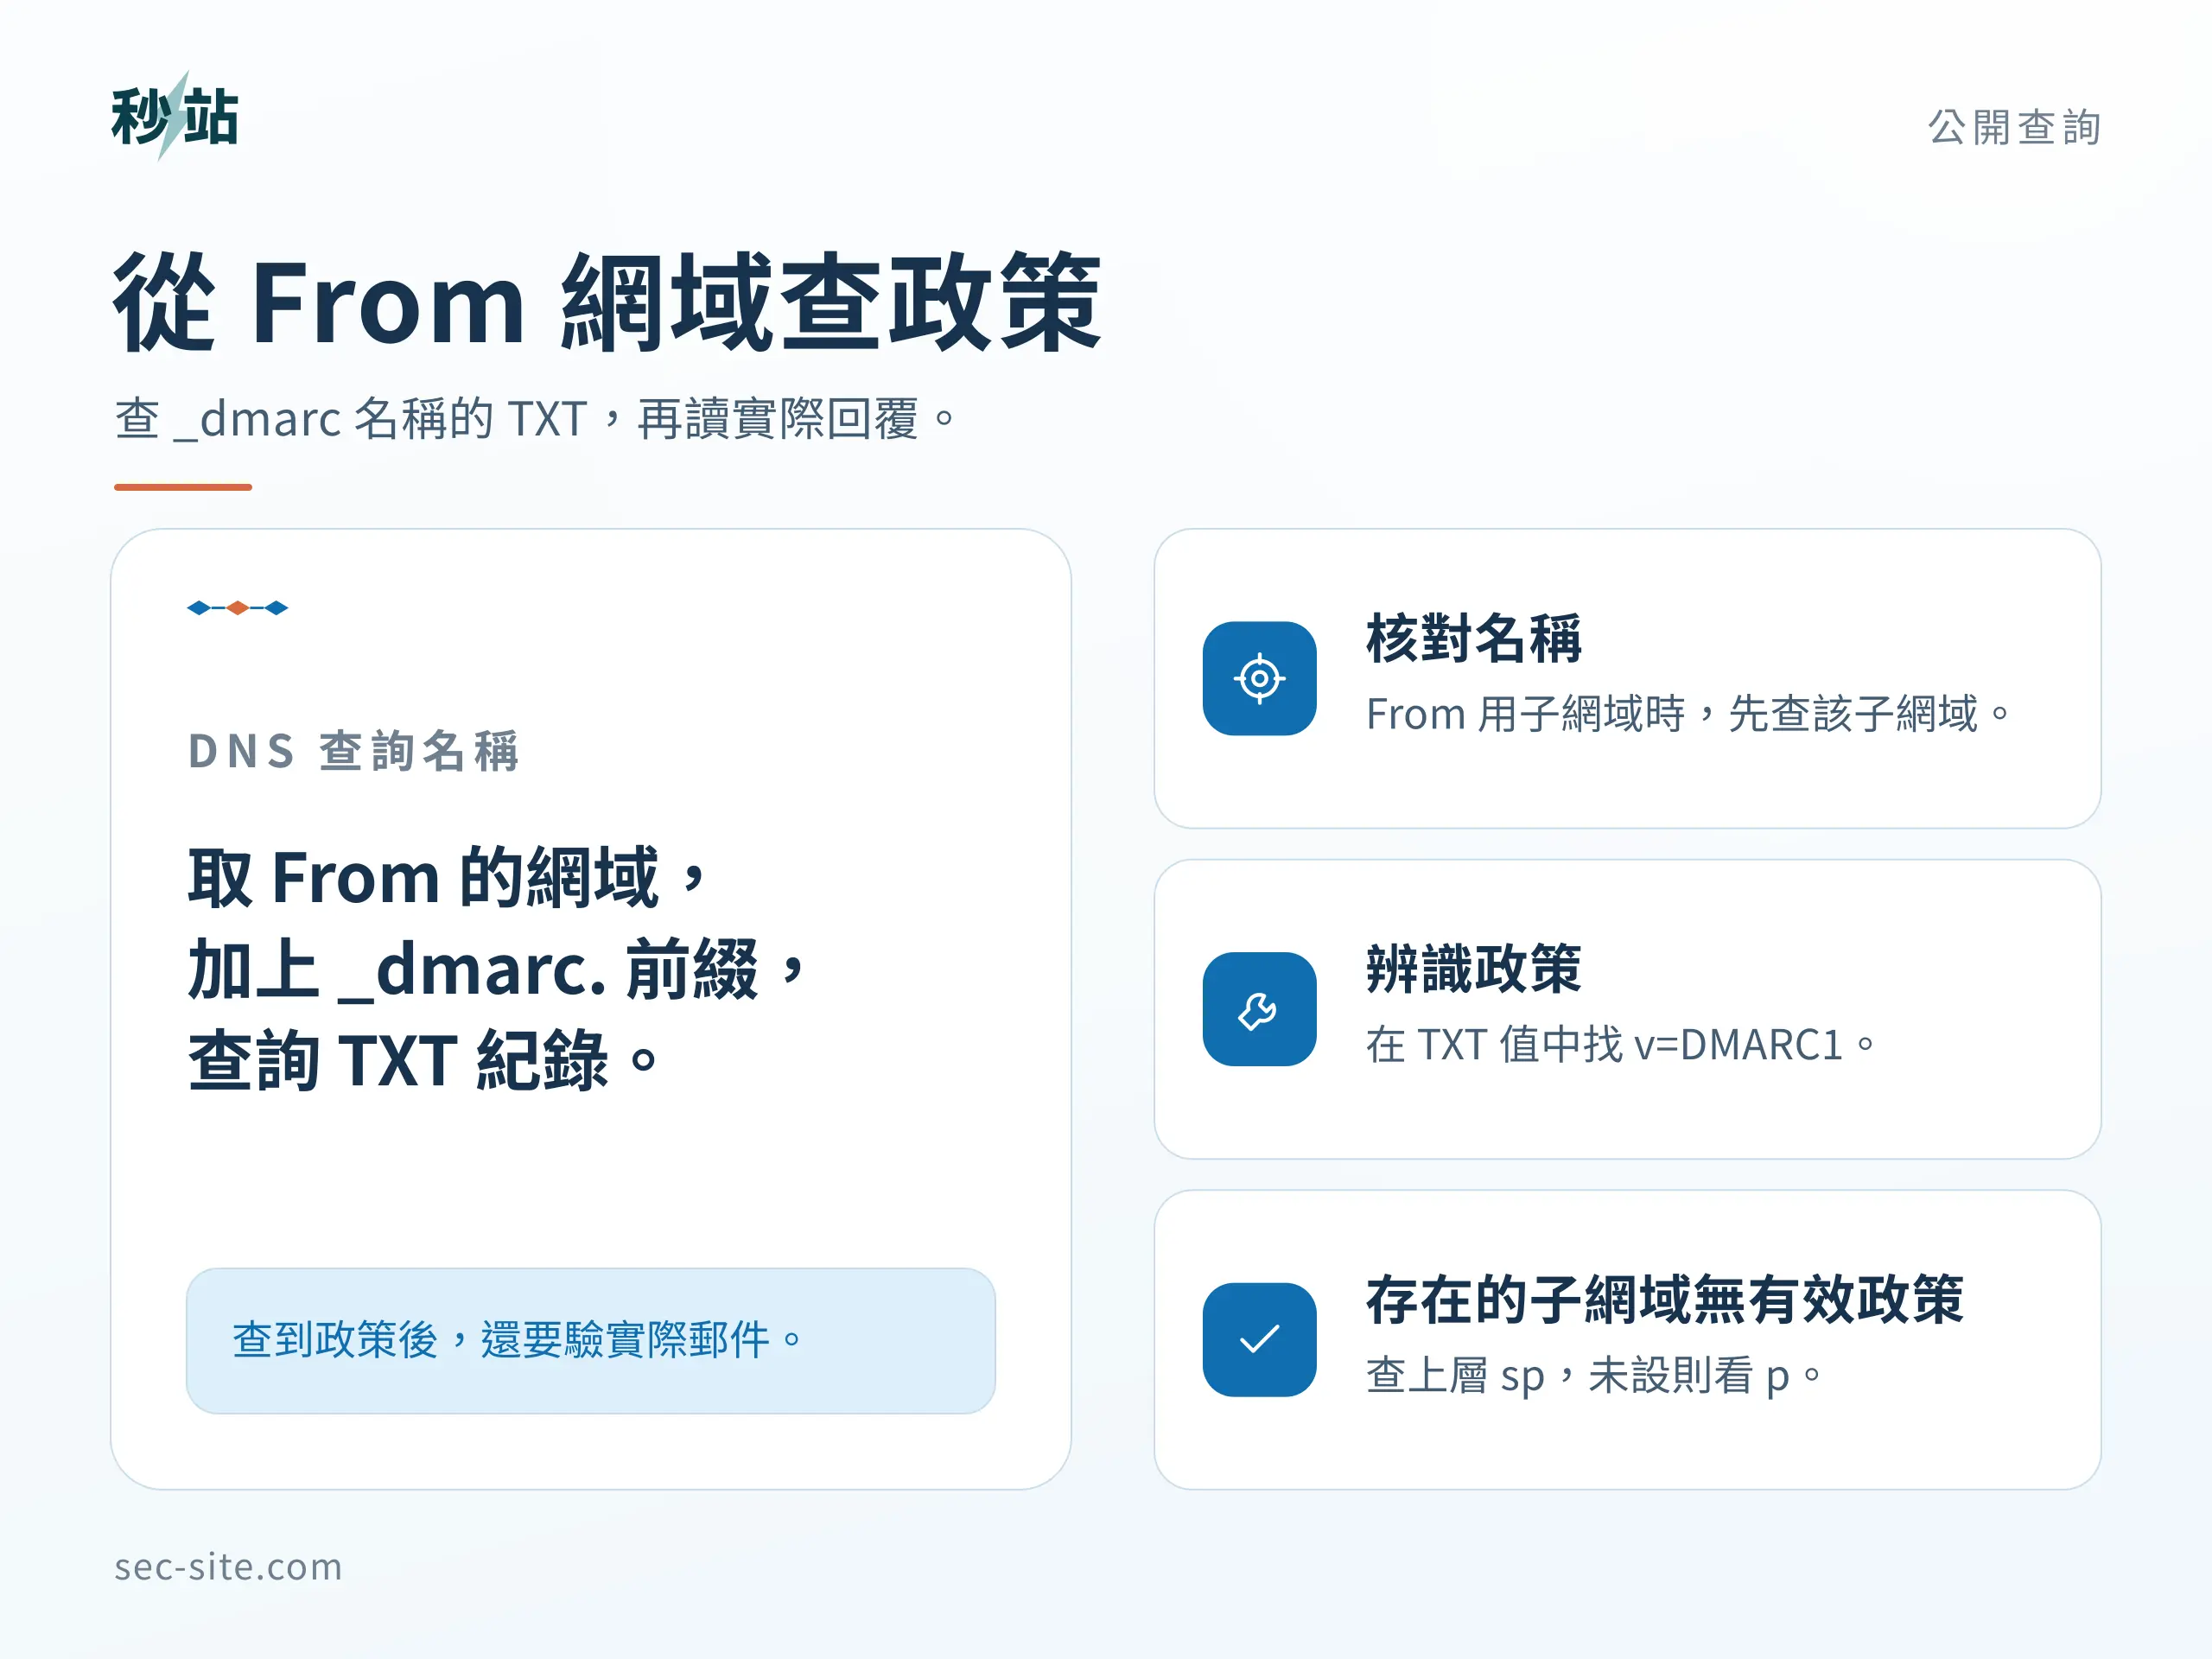
先查 From 網域的 DMARC 設定
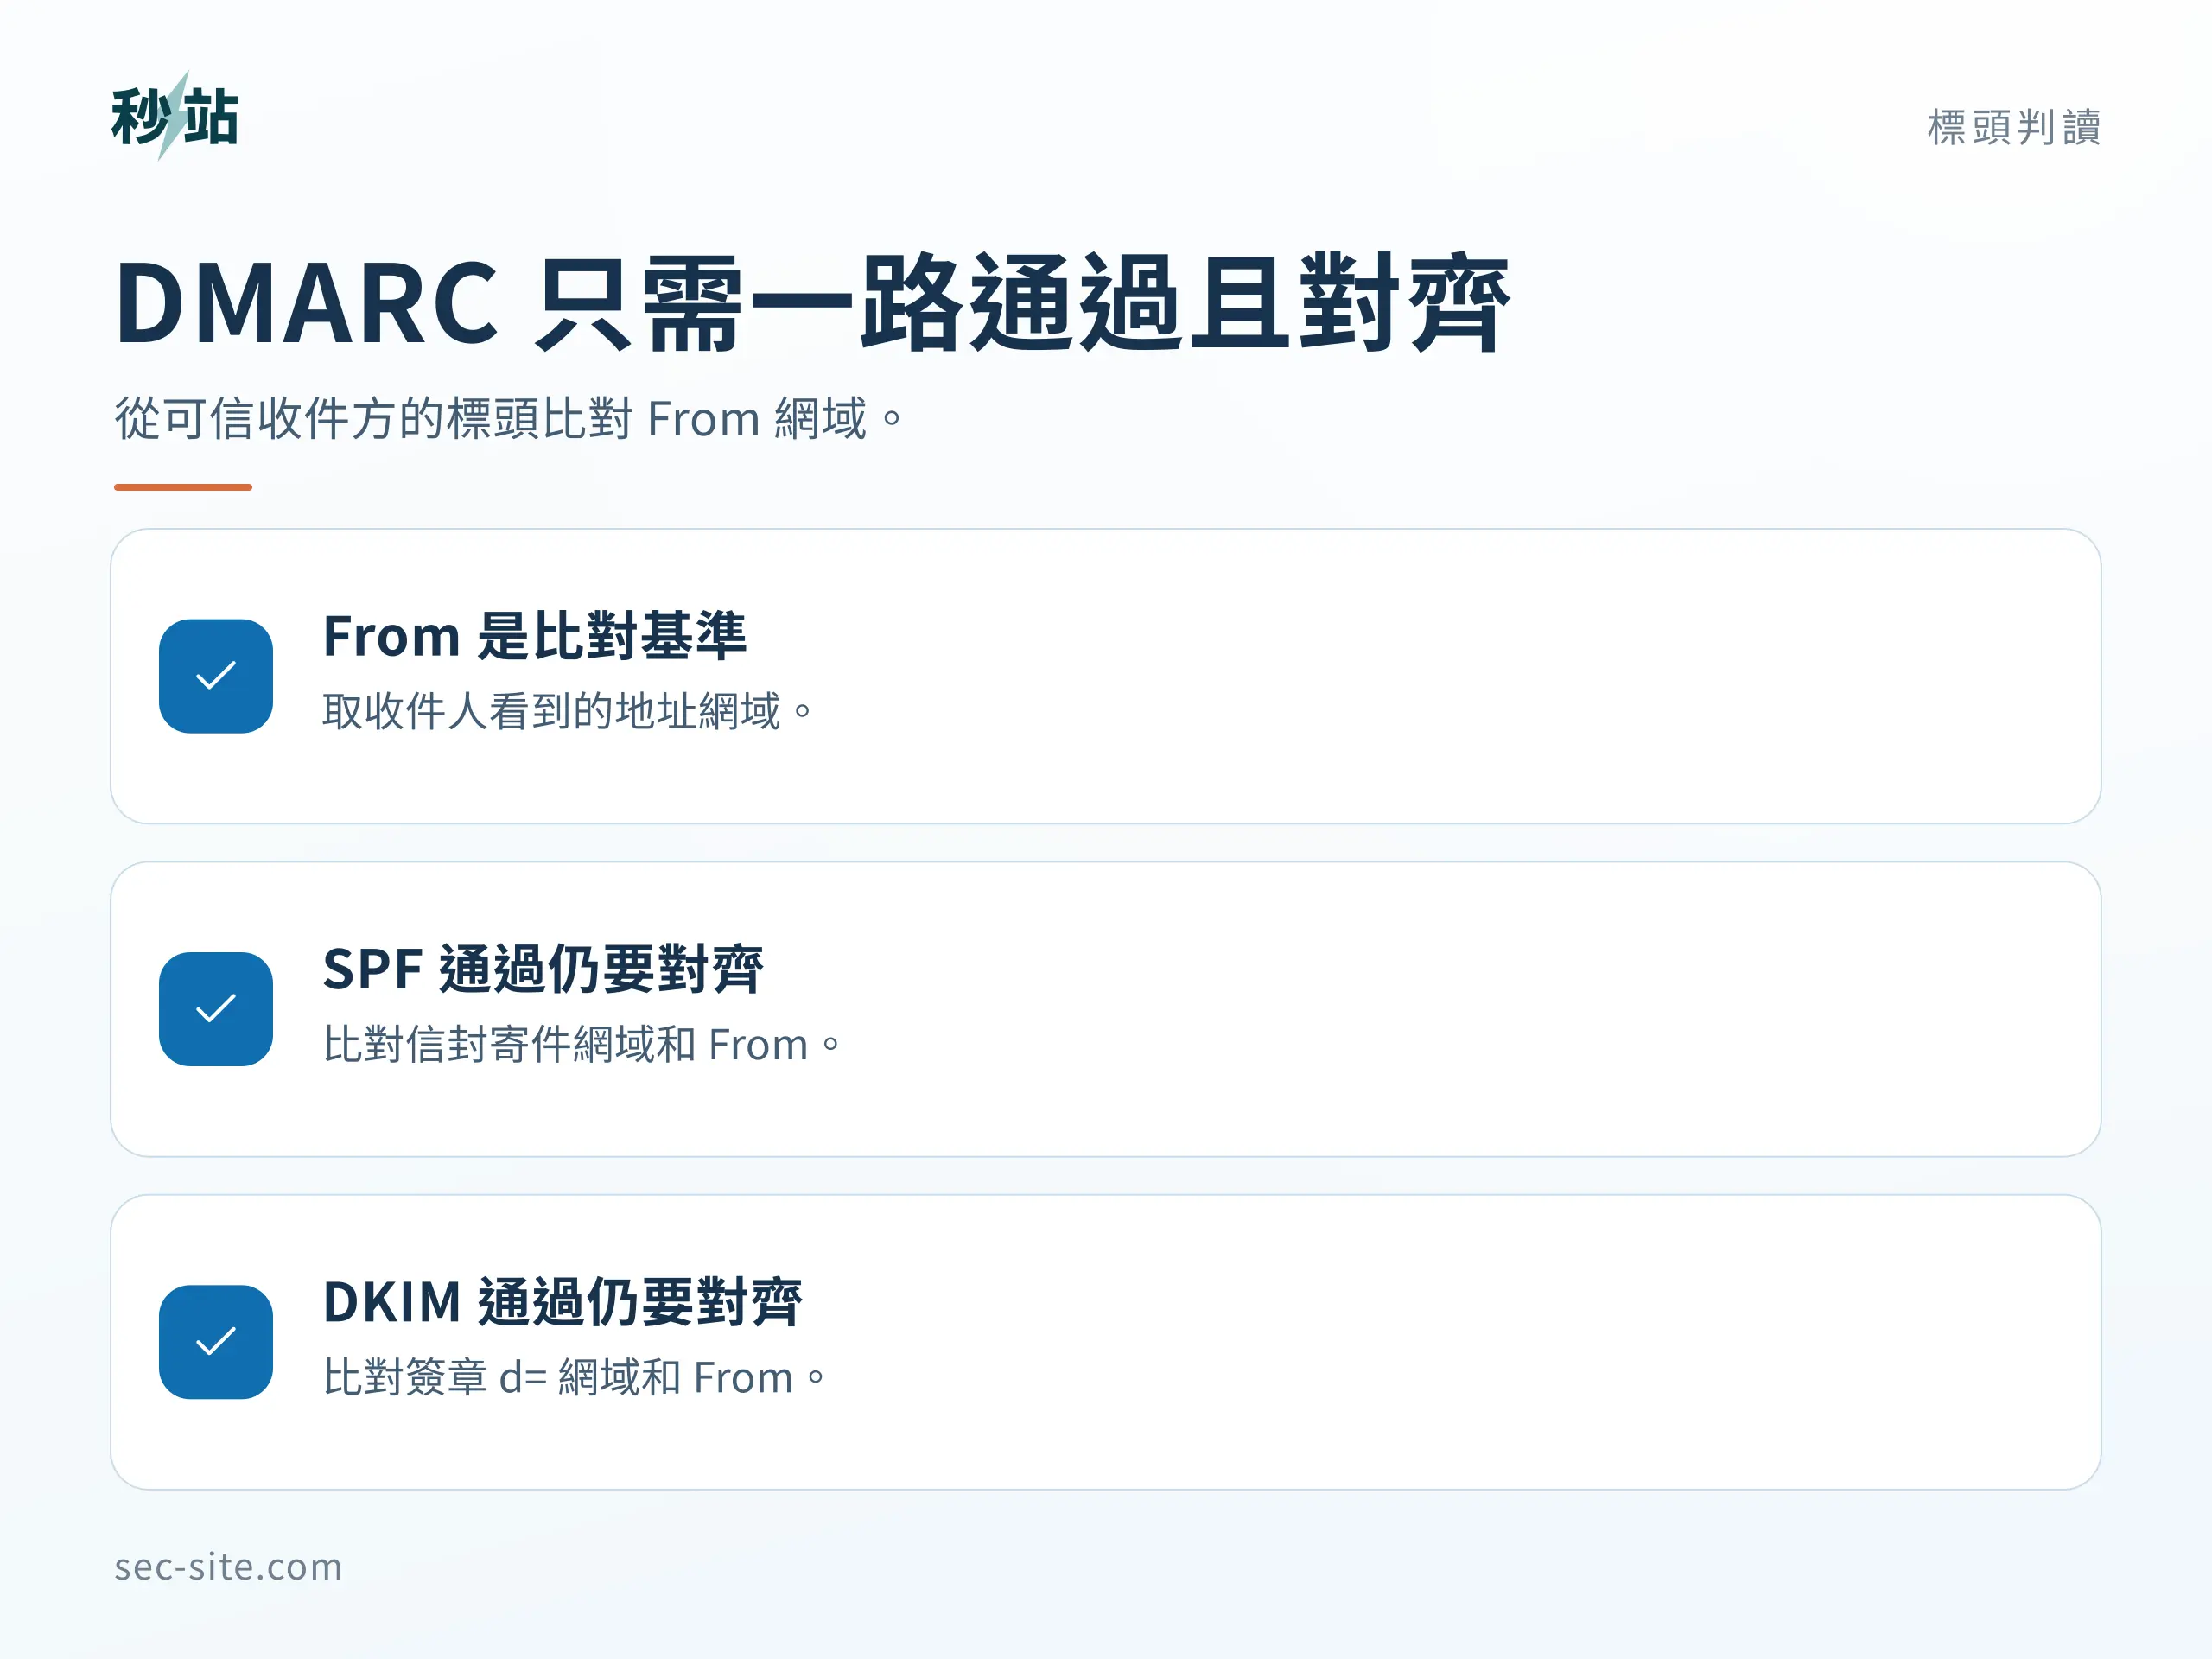
DMARC 是一套寄件網域驗證機制。它以 收件人看到的 From 地址中,@ 後面的網域作為比對基準,查看 SPF 或 DKIM 是否驗證通過並與它對齊。網域管理者也能用 DNS 公告,希望收件方怎麼處置未通過 DMARC 的郵件。若網站表單把訪客地址放在 Reply-To,查詢時仍取 From 的網域。IETF RFC 9989
用公開 TXT 查詢核對 DMARC 設定
假設電子報顯示 [email protected],完整查詢名稱就是 _dmarc.company.example。若網站通知用的是 [email protected],另查 _dmarc.notify.company.example。這兩個名稱是示意,實作時請換成你管理的寄件網域。
先用下面的公開網址練習查一筆已發布的 TXT。打開後,查看 JSON 的 Status及 Answer,記下查詢時間,再把網址的 name 換成自己的完整查詢名稱,保留 type=TXT。公開查詢 _dmarc.google.com、Google Public DNS 回覆欄位
- 找到直接紀錄的候選值。 在
Answer核對名稱、type為16(TXT),再找data中以v=DMARC1開頭的值。前綴只能辨識候選,還要確認紀錄格式和政策欄位,並檢查同一名稱是否有多筆 DMARC 紀錄。有重複或格式疑義時,先請 DNS 管理者釐清。2026 年 11 月 8 日公開範例查到p=reject,也就是網域公告希望拒收未通過的郵件。 - 子網域沒查到有效的直接政策。
Status: 0只代表查詢成功。以已存在的notify.company.example為例,確認_dmarc.notify.company.example沒有可用的直接紀錄後,下一個查_dmarc.company.example。若收件方找到並套用這個組織網域的政策,既存子網域先看sp,沒設就看p。RFC 9989 政策探索 - 新增之前,先記下繼承值。 假設上層是
p=reject、sp=quarantine,通知子網域繼承的是隔離。若上層省略sp,這個例子就繼承拒收。此時若新增有效的直接p=none,收件方採用這筆紀錄時,原先繼承的隔離或拒收會改為沒有額外處置偏好。 - 查詢回錯。 例如
Status: 2是 SERVFAIL。先記下查詢名稱、時間及回應,再核對現行 DNS 代管和解析結果。這個錯誤不足以判定網域沒有政策。
公開查得到 TXT,表示該解析器當時看得到這筆紀錄。DMARC 設定是否讓某封信通過,要另外檢查那封信走了哪一家服務,以及實際驗證使用的網域。
首次發布 DMARC 設定時,請 DNS 管理者核對三欄
確認 From 網域沒有適用政策,或 DNS 管理者已核對現行政策並有意改為監測時,可交給代管者一份含完整名稱、類型和值的變更資料。以下以虛構的 company.example 示意。若 From 實際使用通知子網域,交接時寫明你要變更的是子網域的直接紀錄,還是上層的共用政策。
- 名稱: 完整名稱為
_dmarc.company.example。管理介面若會自動加上company.example,名稱欄只填_dmarc。 - 類型:
TXT。交接時也要寫清楚負責該 DNS 區域的代管服務。 - 值:
v=DMARC1; p=none; rua=mailto:[email protected]。rua是請收件方把彙整報告送到指定地址,換成有人維護且確實能接收報告的信箱。若用外部組織網域的報告服務,照服務商說明確認接收授權。RFC 9990 外部接收驗證
由管理者發布或修正 DMARC 設定後,再用原查詢網址讀回完整名稱及目前的值。不同解析器的快取可能暫時保留舊值,記下查詢時間與使用的解析器,才能辨認新舊結果。
盤點寄件服務,再讀一封信的對齊結果
一項 DMARC 設定常牽涉好幾個管理者。先把現行寄件來源列成清單,每列記下郵件類型、實際寄件服務、From 地址、最近一次已收取的測試信、維護人。同一服務如果用不同的 From 網域,就分開記。
- 公司信箱。查業務回信、共用客服信箱或代理寄件所使用的服務。
- 電子報。從已收取的刊物核對 From,搭配該服務的寄件網域後台。秒站的 Kit 寄件網域教學
- 網站通知。分開查看表單通知、訂單確認、重設密碼及每月帳單,有些系統會把不同信件交給不同服務寄送。秒站的 Brevo 網站寄信教學
要排查 DMARC 設定,先用測試信箱裡已收到、可辨識來源的一封郵件。Gmail 網頁版可開信後,從回覆旁的「更多」選「顯示原始郵件」。同一封信可能有多行 Authentication-Results,優先使用由你信任的收件系統或郵件閘道寫入的那行。從外部傳來的同名標頭本身無法證明驗證結果。Gmail 查看完整標頭、RFC 8601 的信任邊界
用標頭驗收 DMARC 設定
以下是虛構的電子報標頭節錄。receiver.example 代表已知可信的收件服務。示例假設寄件網域的政策可查到,未發送真實郵件。
From: News <[email protected]>
Authentication-Results: receiver.example;
  spf=pass [email protected];
  dkim=pass header.d=company.example;
dmarc=pass header.from=company.example- From 的網域是
company.example。 也可在最後一行的header.from對照。 - SPF 通過,網域未對齊。 SPF 確認寄出這封信的伺服器可代表 SMTP 信封寄件網域(
smtp.mailfrom)寄信。這條路驗的是vendor.example,它與可見 From 的網域不對齊。 - DKIM 通過,網域也對齊。 DKIM 驗的是簽章,
header.d顯示簽章的d=網域是company.example,與 From 網域相同。這一路同時過了兩關,所以收件方記為dmarc=pass。真實標頭若未顯示
header.d,找出對應於dkim=pass的那筆DKIM-Signature,讀該簽章的d=。有多筆簽章時,用收件方顯示的簽章資訊比對。header.i和其他簽章的d=各有自己的意義,應以這一筆通過簽章的d=判定。無法確定是哪一筆時,請郵件管理者用能顯示該簽章d=的可信驗收工具確認。
檢查另一封信時,若 SPF 與 DKIM 顯示 pass,但兩個通過驗證的網域都未與 From 對齊,該信仍無法通過 DMARC。預設寬鬆模式以同一組織網域判定,例如在同一組織網域下,子網域可對齊母網域。若政策對該路徑指定嚴格模式(SPF 的 aspf=s 或 DKIM 的 adkim=s),完整網域名稱必須相同。RFC 9989 網域對齊規則
如果公司信箱能通過,訂單信卻失敗,先從訂單寄信服務查它能否用你的網域做 DKIM 簽署,或能否設定對齊的自訂信封寄件網域。改完該服務的設定後,驗收時應對照相同 From 和同一種通知,避免把公司信箱的測試結果誤算成訂單信也通過。
DMARC 設定何時可以從監測收緊?
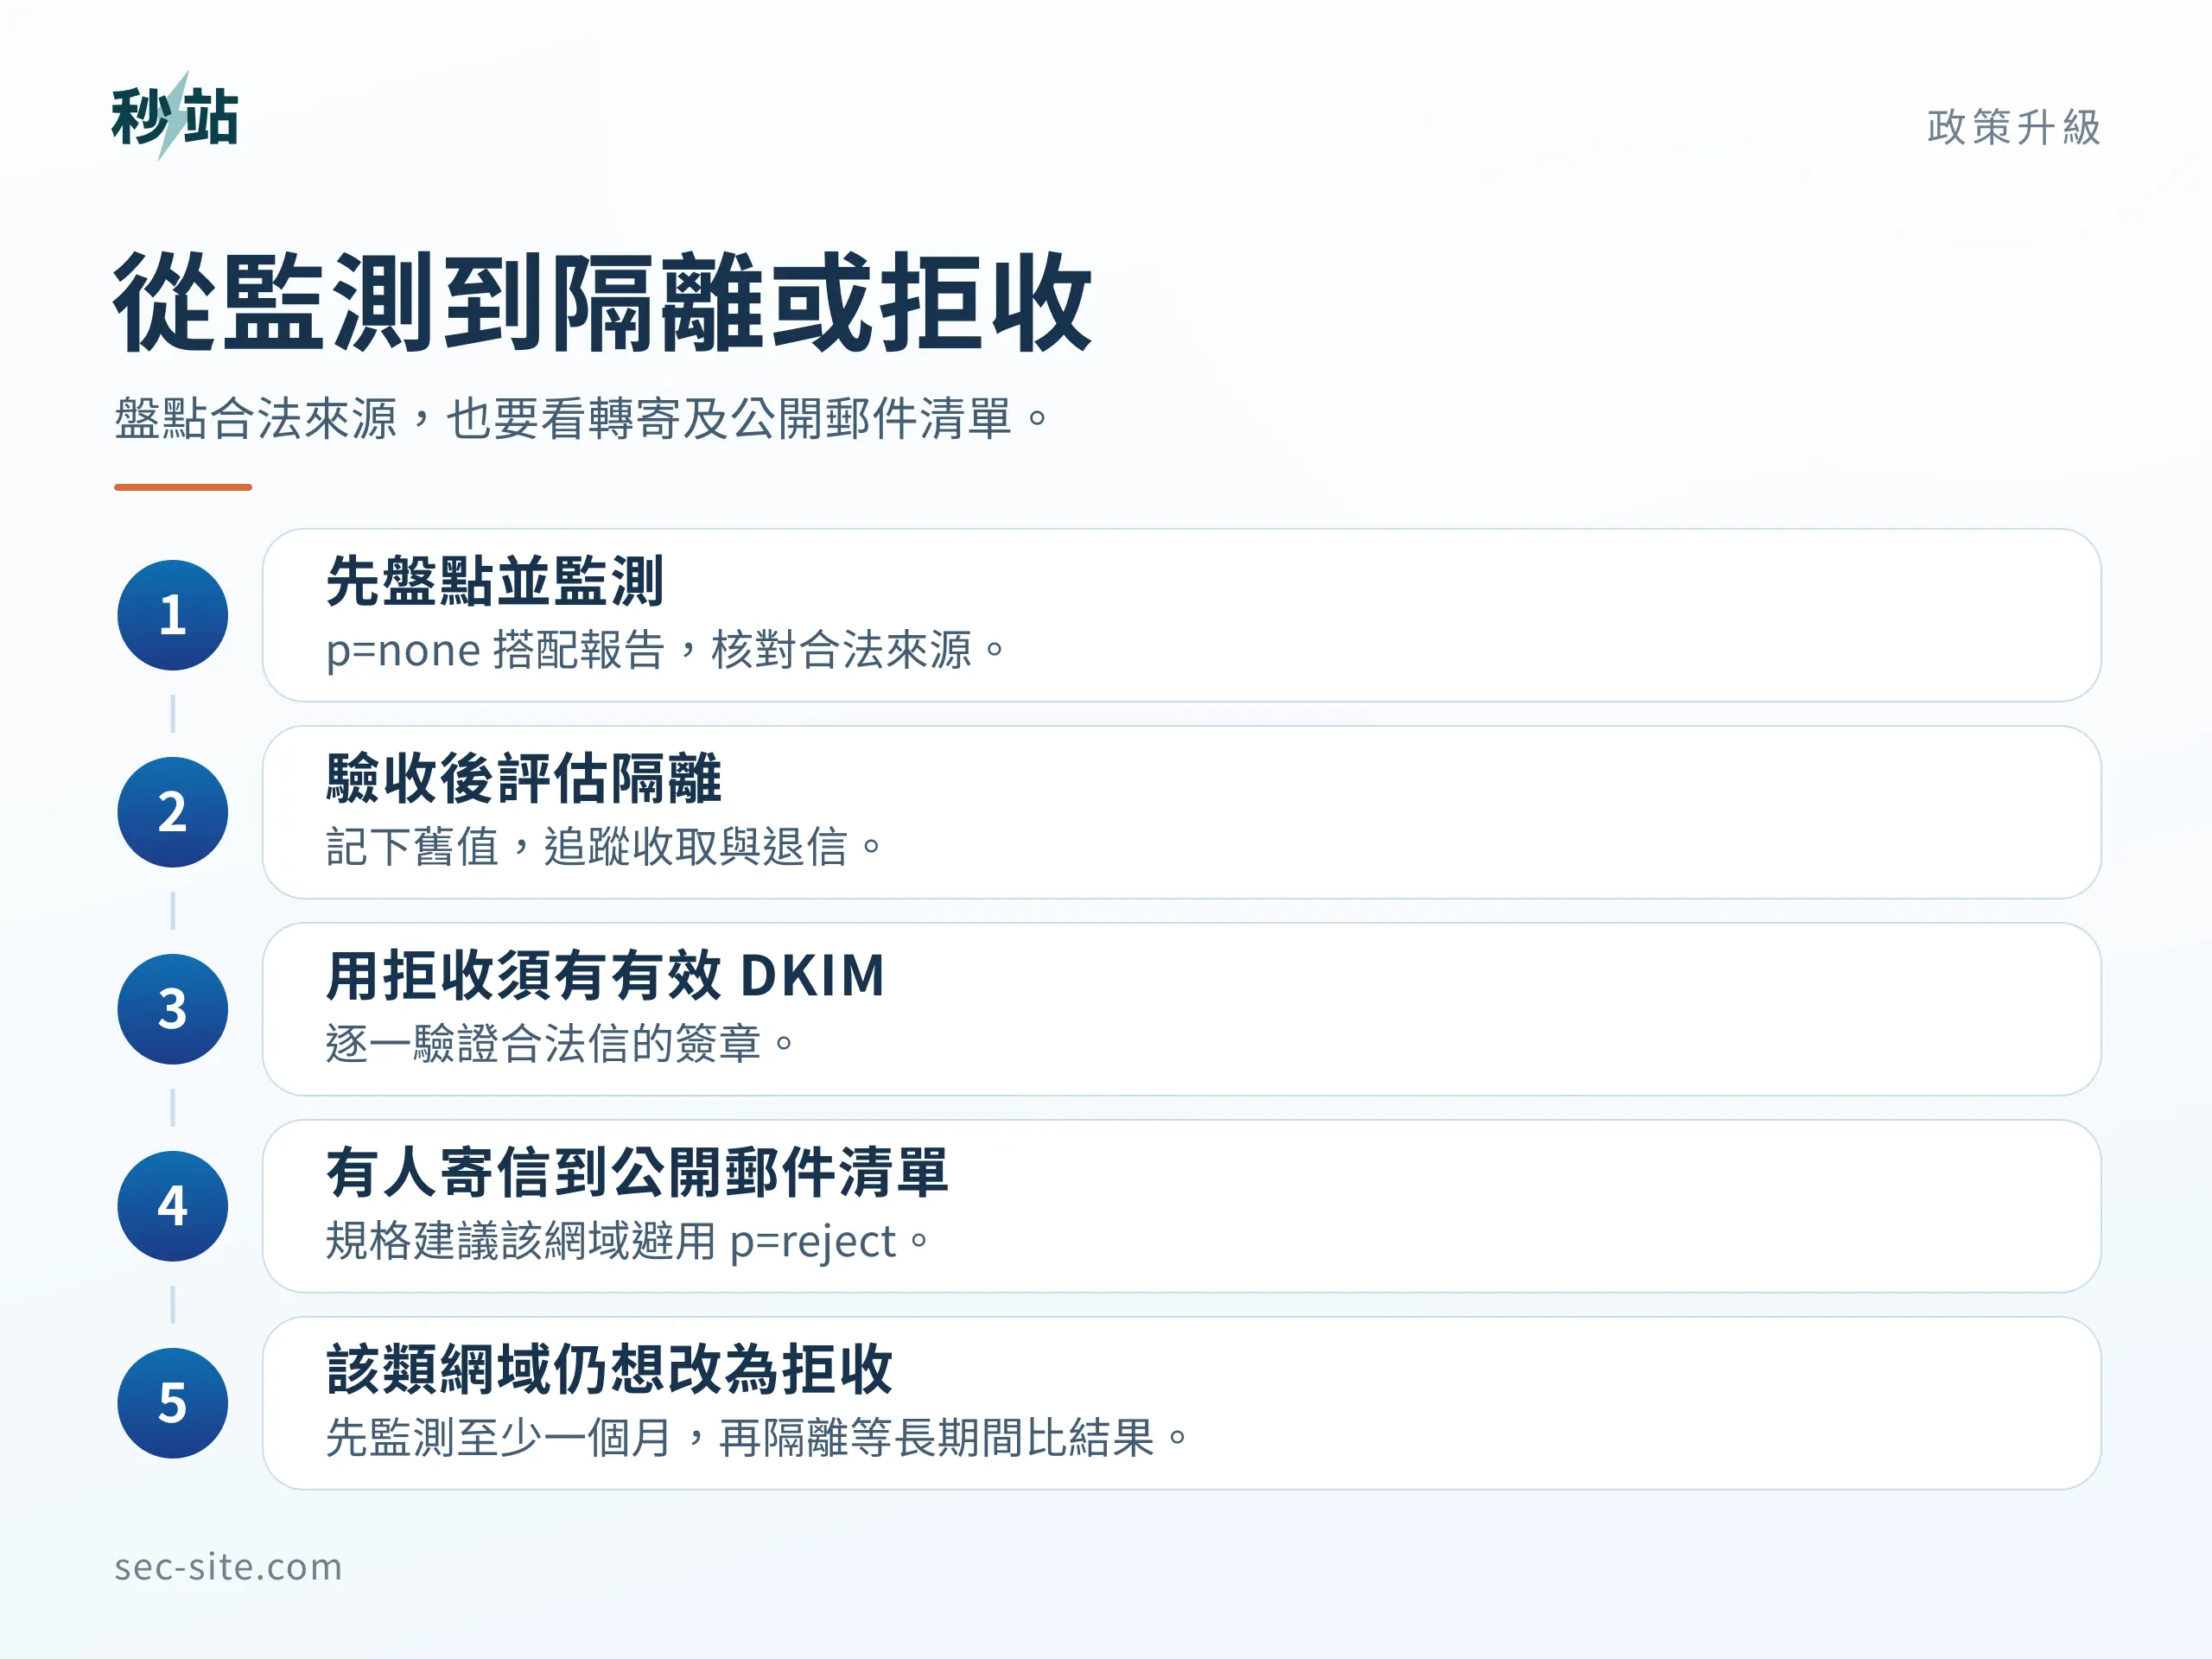
先了解三種政策都在描述網域管理者對未通過 DMARC 的信的處置偏好。p=none 未指定額外處置偏好,適合搭配 rua 觀察。p=quarantine 表示希望收件方把信視為可疑,例如隔離或歸到垃圾郵件。p=reject 表示希望收件方拒收。收件方最後仍依自己的規則處理郵件,驗證通過也可能被其他過濾規則攔下。RFC 9989 收件端處置
每條合法路徑有證據,再動政策
收到 rua 報告後,按寄件來源 IP、From 網域、件數及驗證評估結果,對回寄件清單。若看的是 XML 原檔,auth_results 是 SPF 和 DKIM 的原始驗證結果。要判讀對齊,另外看 policy_evaluated 裡的 SPF 與 DKIM 結果。某個來源對不上時,拿該時段的寄信服務紀錄與樣本標頭交叉核對,找出是漏列的合法路徑,還是未授權使用。報告只涵蓋有回報的收件方,尚未觀察到低頻的合法信件時,補做該情境的驗收。RFC 9990 彙整報告欄位
- 繼續監測。 若要從
p=none開始,先確認沒有適用政策,或由管理者確認要把既有政策改為監測。觀察至少涵蓋實際的寄信週期,包括例行電子報、月結通知和使用中的 From 子網域。若合法寄件還有未對齊或缺證據的路徑,先追到負責的服務修正。 - 安排改為
quarantine。 每條必要路徑都有可信收件方的對齊證據,彙整報告與服務紀錄能對上後,再由管理者安排變更。留存舊值及負責人,改完讀回 TXT,追蹤報告、退信和重要通知的實際收取。 - 先判斷網域是否適合拒收。 採用
p=reject的網域必須為郵件加上有效的 DKIM 簽章。評估時逐一驗收合法寄件路徑的 DKIM 簽章與對齊,連同轉寄情境一起查。即使一封信可透過 SPF 通過 DMARC,仍需要這項拒收部署的檢查。網域內若有使用者可能發信到網際網路郵件清單,RFC 9989 建議避免採用p=reject。若隔離階段驗收穩定,可以維持隔離。RFC 9989 §7.4 拒收與郵件清單這類網域若仍要評估拒收,規範建議由管理者先用
p=none收集至少一個月的彙整報告,再用p=quarantine收集等長期間的報告,比較收件方對郵件的處置結果,例如隔離、拒收和未加處置的件數。決定採用拒收時,規範建議限制使用者向網際網路郵件清單發信,或告知使用者參與清單可能受影響,也可以同時採行。若政策變更後發現帳單、訂單或密碼信出現異常,由管理者依預定程序回復上一個確認可用的政策,等快取更新後讀回並重查該路徑。
2026 年 5 月公布的 RFC 9989 取代 RFC 7489 與 RFC 9091。更新後的 DMARC 設定規範已將舊的 pct 百分比欄位列為歷史用法,新版另定義 t 測試標籤與 DNS Tree Walk(沿 DNS 層級尋找政策)。調整政策時,用目標收件方的測試信、退信和彙整報告核對實際處置。RFC 9989 變更摘要
收件平台也會有自己的寄件規定。以大量寄信到個人 Gmail 帳號為例,寄件網域要設定 SPF 和 DKIM,DMARC 設定的政策可為 p=none,而直寄郵件的 From 仍要與 SPF 或 DKIM 至少一項對齊。這是 Gmail 的寄件要求,實際是否進收件匣還會受到郵件內容、垃圾郵件率等條件影響。Gmail 電子郵件寄件者指南
用三份證據驗收寄件網域
DMARC 設定的驗收分三層。公開 TXT 確認目前查得到哪個政策。測試信的可信標頭確認這個 From 透過哪項驗證對齊。彙整報告和寄件清單則用來發現漏驗的來源。這三份資料都對得上,再評估能否隔離。若考慮拒收,另驗每條合法寄件路徑的 DKIM,並確認公司使用者是否可能發信到網際網路郵件清單。
重點整理
換了寄件地址的別名,要另外做 DMARC 設定嗎?
先比較收件人看到的兩個 From 地址。若只換 @ 前面的名稱,DMARC 查的 From 網域相同,通常不用新增政策。若改用已存在的子網域,先查它的直接政策。沒有直接紀錄可用時,若收件方套用上層組織網域的政策,先看 sp,未設就看 p。確認適用政策後,用切換後的郵件確認至少有一路驗證通過且對齊。
DMARC 設定通過了,轉寄後為什麼可能失敗?
轉寄改變郵件傳遞路徑,可能讓原本的 SPF 驗證失敗或失去對齊。若中途又改寫了 DKIM 簽過的主旨或內文,原本可對齊的 DKIM 簽章也可能驗不過。對照直寄與轉寄後由可信收件方寫入的結果,找出哪一段失去對齊。
若公司使用者可能發信到網際網路郵件清單,RFC 9989 建議該網域避免設定 p=reject。
DMARC 設定中的 rua 已填,為什麼沒收到彙整報告?
先找出收件方套用的 DMARC 政策紀錄,再查那筆 TXT 的 rua 地址及收件信箱能否接收附件。若報告地址在其他組織網域,向報告服務查外部接收授權。還要確認有支援回報的收件方收到使用該 From 網域的信,只有實際回報的收件方才會提供資料。