DNSSEC 用數位簽章驗證 DNS 回覆,讓支援驗證的解析器判斷資料是否來自有權發布的網域,以及是否被竄改。要查自己的網域,先用 DNSViz 看父層的 DS 能否接上目前 DNS 代管的 DNSKEY,再看資料簽章能否通過驗證。
如果網站或公司信箱突然出現 SERVFAIL,請用同一個解析器查同一個名稱和紀錄類型兩次,只改「是否略過驗證」。如果只有略過驗證時才查到資料,就優先檢查 DNSSEC 信任鏈,再依斷點找註冊商或 DNS 代管。
下面會說明 DS、DNSKEY 和 RRSIG 如何接起 DNSSEC 信任鏈,示範怎麼用 DNSViz 判讀三種簽署狀態,再用兩次查詢縮小 SERVFAIL 的範圍,找出該交給哪一方處理。
DNSSEC 是什麼?看懂 DS、DNSKEY 和 RRSIG
要取得網站位址,通常會透過 DNS 查詢網域。DNSSEC 讓驗證解析器能核對這份資料的來源與完整性。它從已信任的根區金鑰出發,沿著委派逐層建立信任,再驗證要用的紀錄。以 cloudflare.com 為例,.com 是它的父層,負責發布指向子層金鑰的 DS。
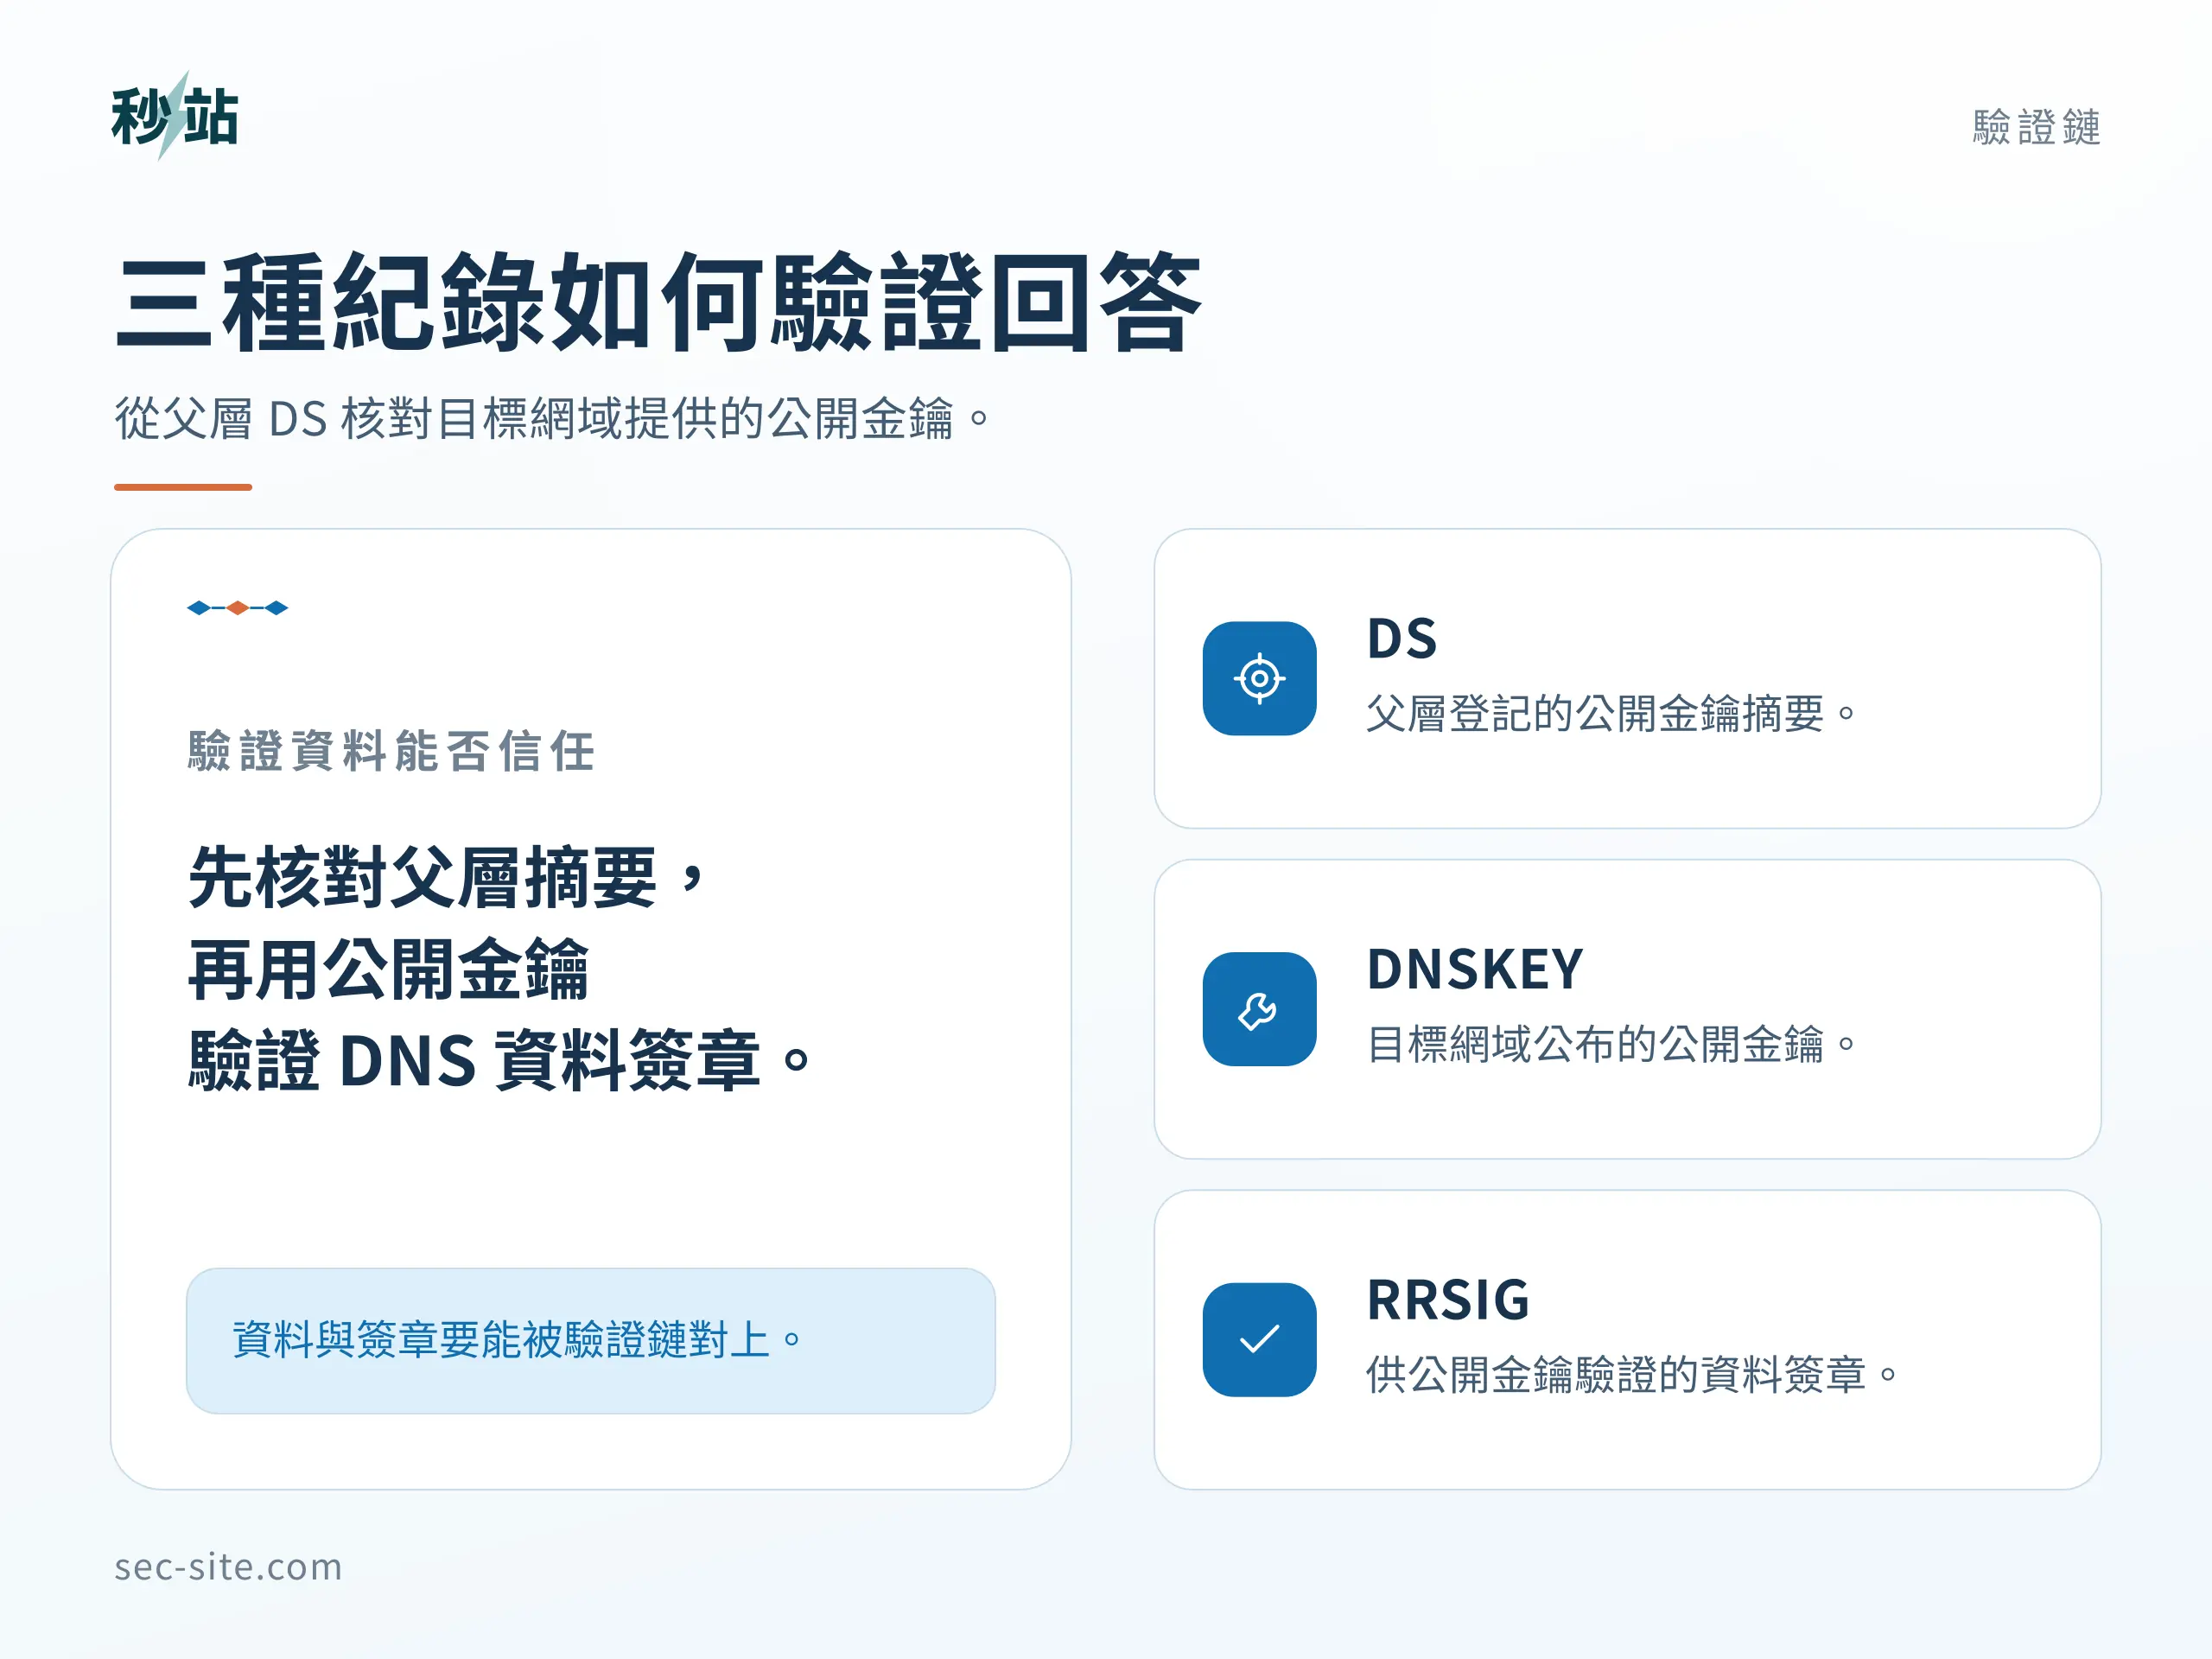
- DS 是父層的對照資料。 它含有依子層 DNSKEY 紀錄與名稱算出的摘要。以一般註冊網域來說,網域管理者通常透過註冊商設定,實際由父層發布。
- DNSKEY 是子層公開的驗證金鑰。 由目前的權威 DNS 伺服器提供。驗證解析器利用父層的 DS 核對對應的 DNSKEY,再驗證這個區域的金鑰組。
- RRSIG 是一組 DNS 紀錄的數位簽章。 例如有兩筆網站 A 紀錄時,簽章對應的是那一組紀錄。解析器用已驗證的公開金鑰檢查簽章及其有效期。
DNSSEC 保護的是查到的 DNS 資料。瀏覽器連上網站之後,則由 HTTPS 加密連線並檢查網站憑證。如果 DNS 查得到位址,但畫面提示憑證過期或名稱不符,先檢查該網址的 HTTPS,可參考秒站 HTTPS 加密連線說明。
紀錄欄位與驗證細節可參考 RFC 4034 紀錄格式與 RFC 4035 驗證流程。
DNSSEC 怎麼查?用 DNSViz 看簽署狀態
先用網域名稱查 DNSSEC 信任鏈
打開 DNSViz,輸入要查的網域,例如 cloudflare.com,按 Go 或 Enter 送出。只輸入名稱,省略 https://、斜線和路徑。查一般公司網域的簽署狀態時,先用註冊的主網域。若某個子網域由另一組權威伺服器管理,還要另查該子網域的委派。
在結果頁先看 Updated 時間。剛改過設定,或結果早於問題發生時間,先按 Update now 開啟分析頁,再按頁內的 Analyze 送出。這個網域若還沒有分析結果,進到分析頁後也按 Analyze。
等分析完成,若出現 Continue 就按下它,進入新結果頁。再看一次 Updated,確認時間已更新,然後到 DNSSEC Authentication Chain 找父層 DS、子層 DNSKEY 和資料簽章,並查看 Notices 的錯誤說明。DNSViz 公開範例
看父層是否有 DS,再看驗證結果
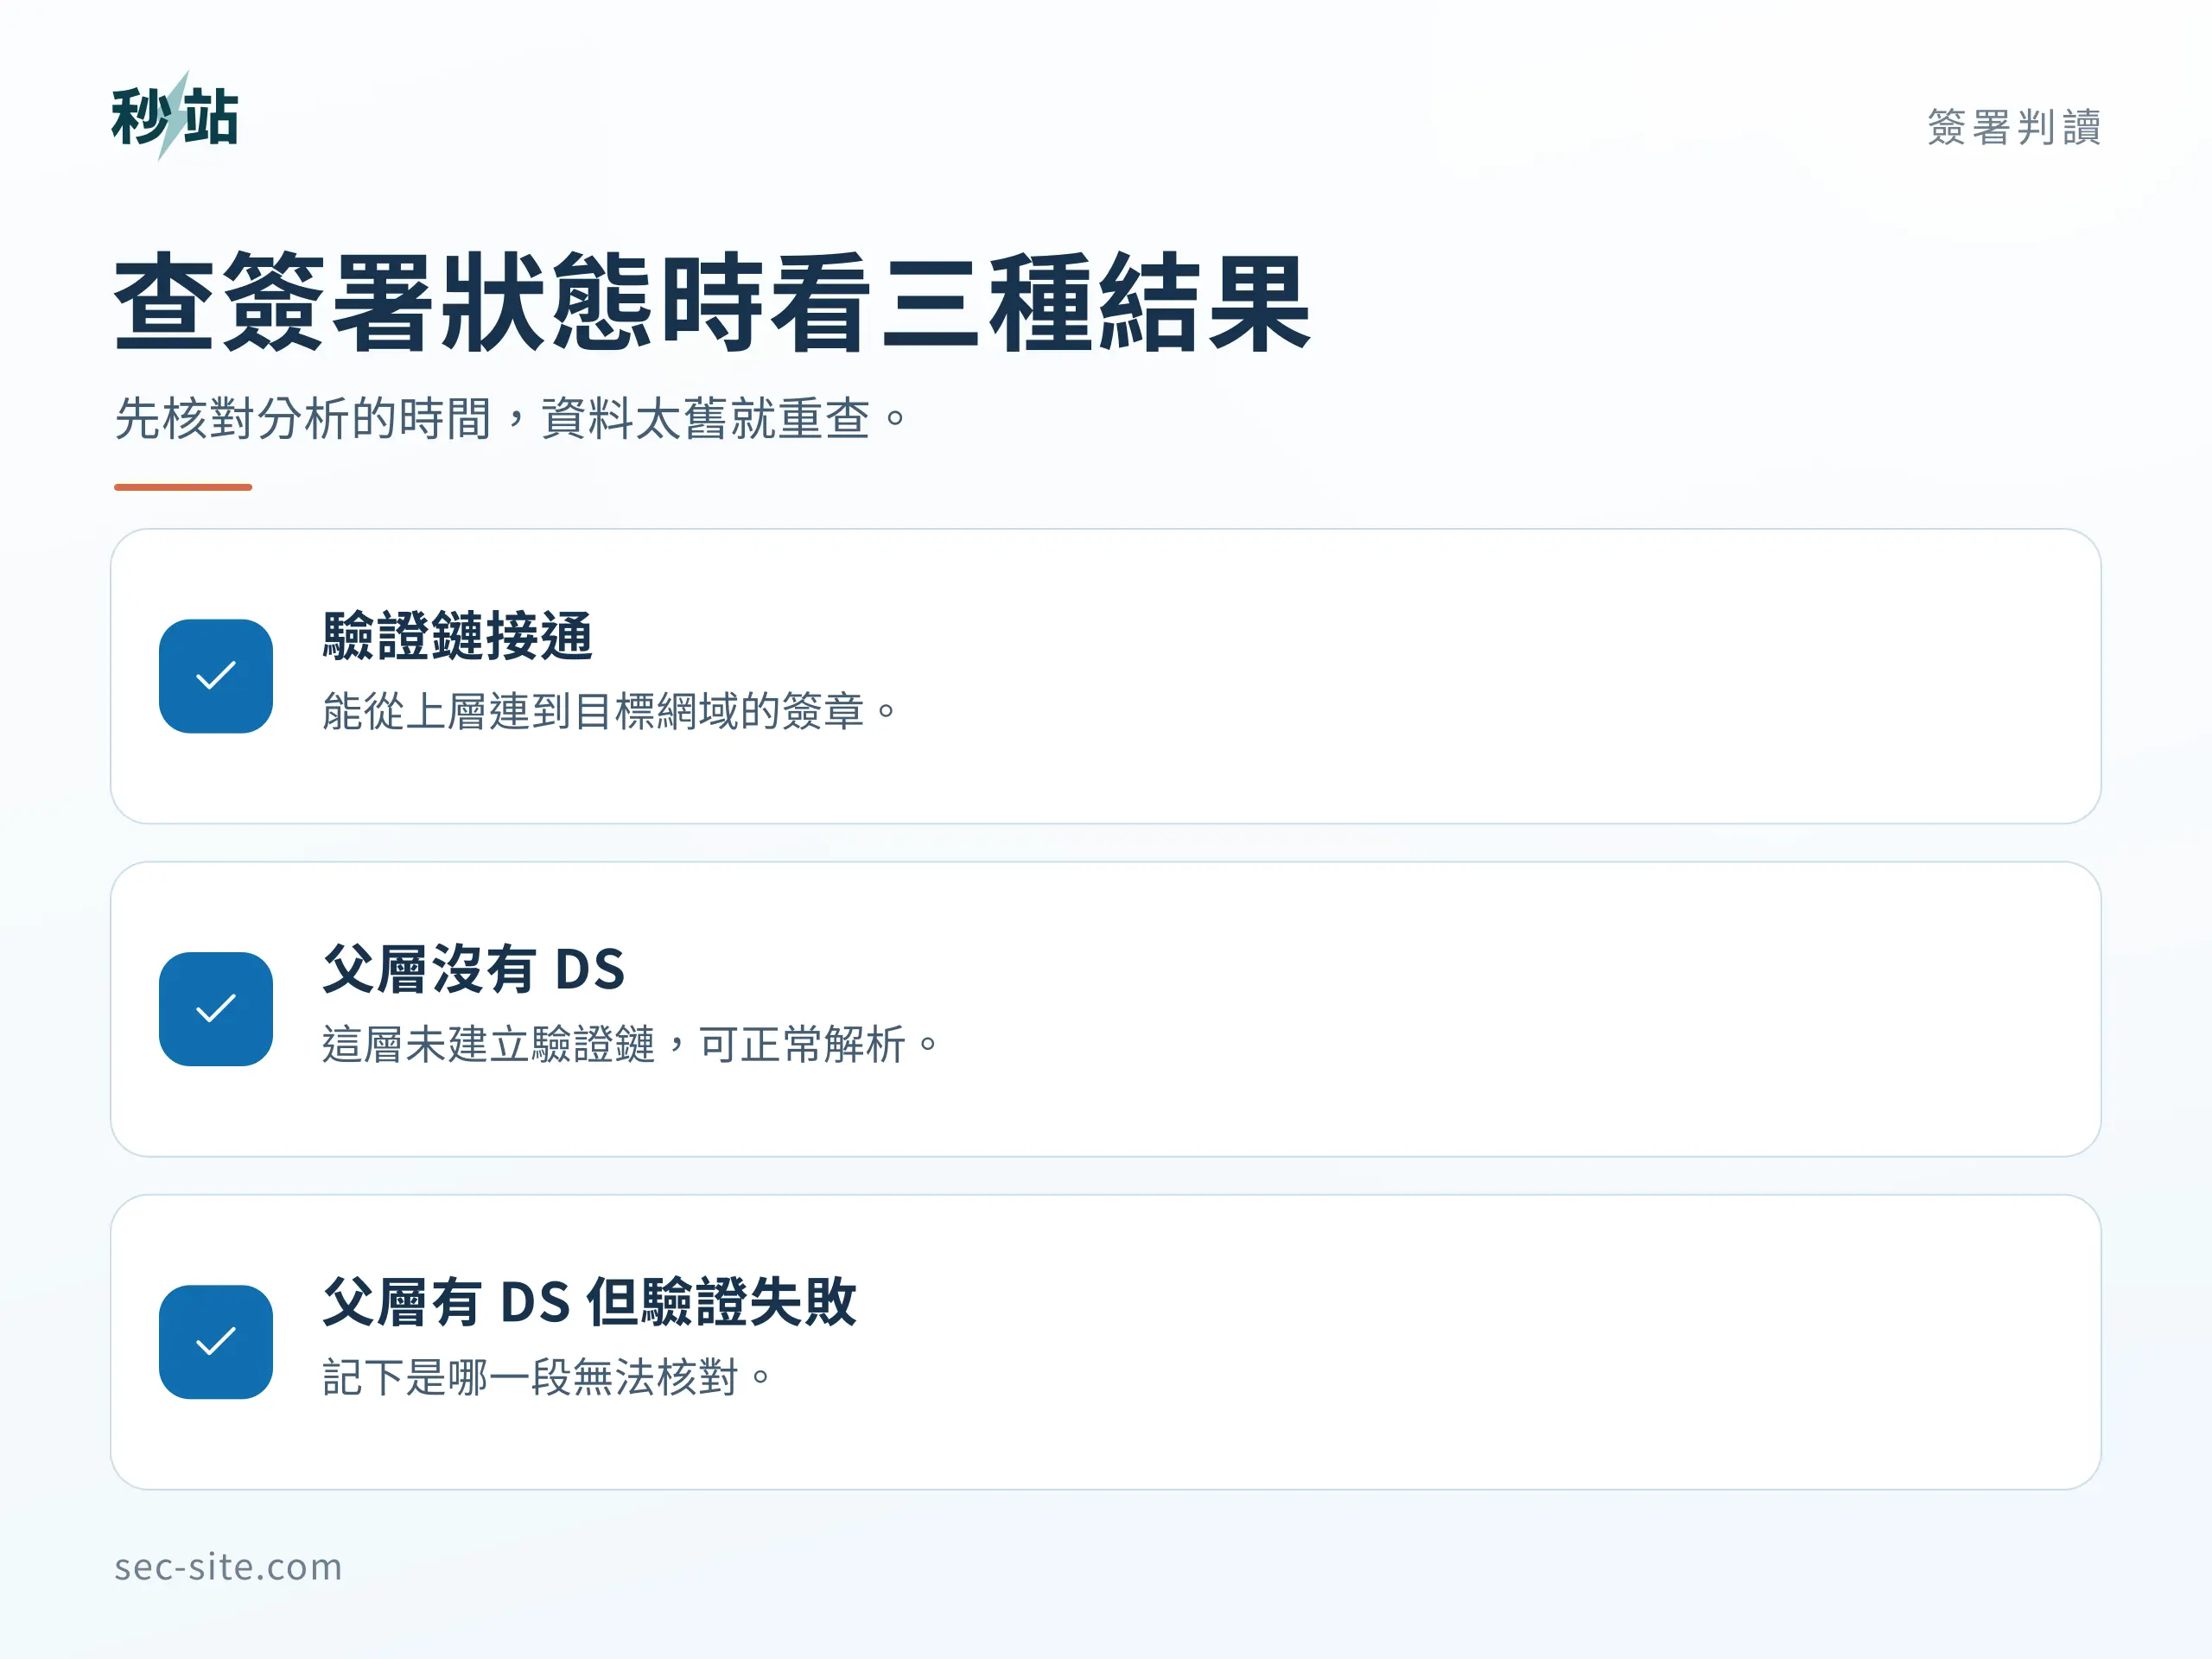
- 驗證鏈接通。 父層 DS 能對上子層 DNSKEY,查詢資料的簽章也能通過驗證。以 2026 年 11 月 8 日的
cloudflare.comA 紀錄查詢為例,Google Public DNS 當時回傳Status: 0、AD: true及 IPv4 答案。查詢範例 - 父層沒有 DS。 若確認父層未發布這個委派的 DS,子層有沒有簽章都仍可正常解析,但公開驗證鏈接不到子層。若 DNS 代管顯示 DNSSEC 已啟用,也查得到子層 DNSKEY 和簽章,就向註冊商確認 DS 的發布狀態。例如同日查
google.com,當時查 DS 沒有答案,查 A 則有答案,且該筆 A 回覆的AD為false。遇到AD: false時,再查父層 DS 與驗證結果來分辨原因。查詢 DS 範例 - 父層有 DS,驗證卻失敗。 先看錯誤出在哪一層。父層可能還公布舊金鑰的 DS、子層可能缺少對應 DNSKEY,也可能是資料的 RRSIG 缺少或過期。驗證解析器可能因此拒絕交出原本查到的答案。
DNSViz 顯示的是當次分析結果,Google Public DNS 的 AD 也只描述該次回覆。若要驗收正式設定,除了看整條信任鏈,還要用有驗證的解析器查網站及信箱實際用到的名稱和紀錄。Google Public DNS 回覆欄位說明
遇到 SERVFAIL,怎麼確認是否和 DNSSEC 有關?
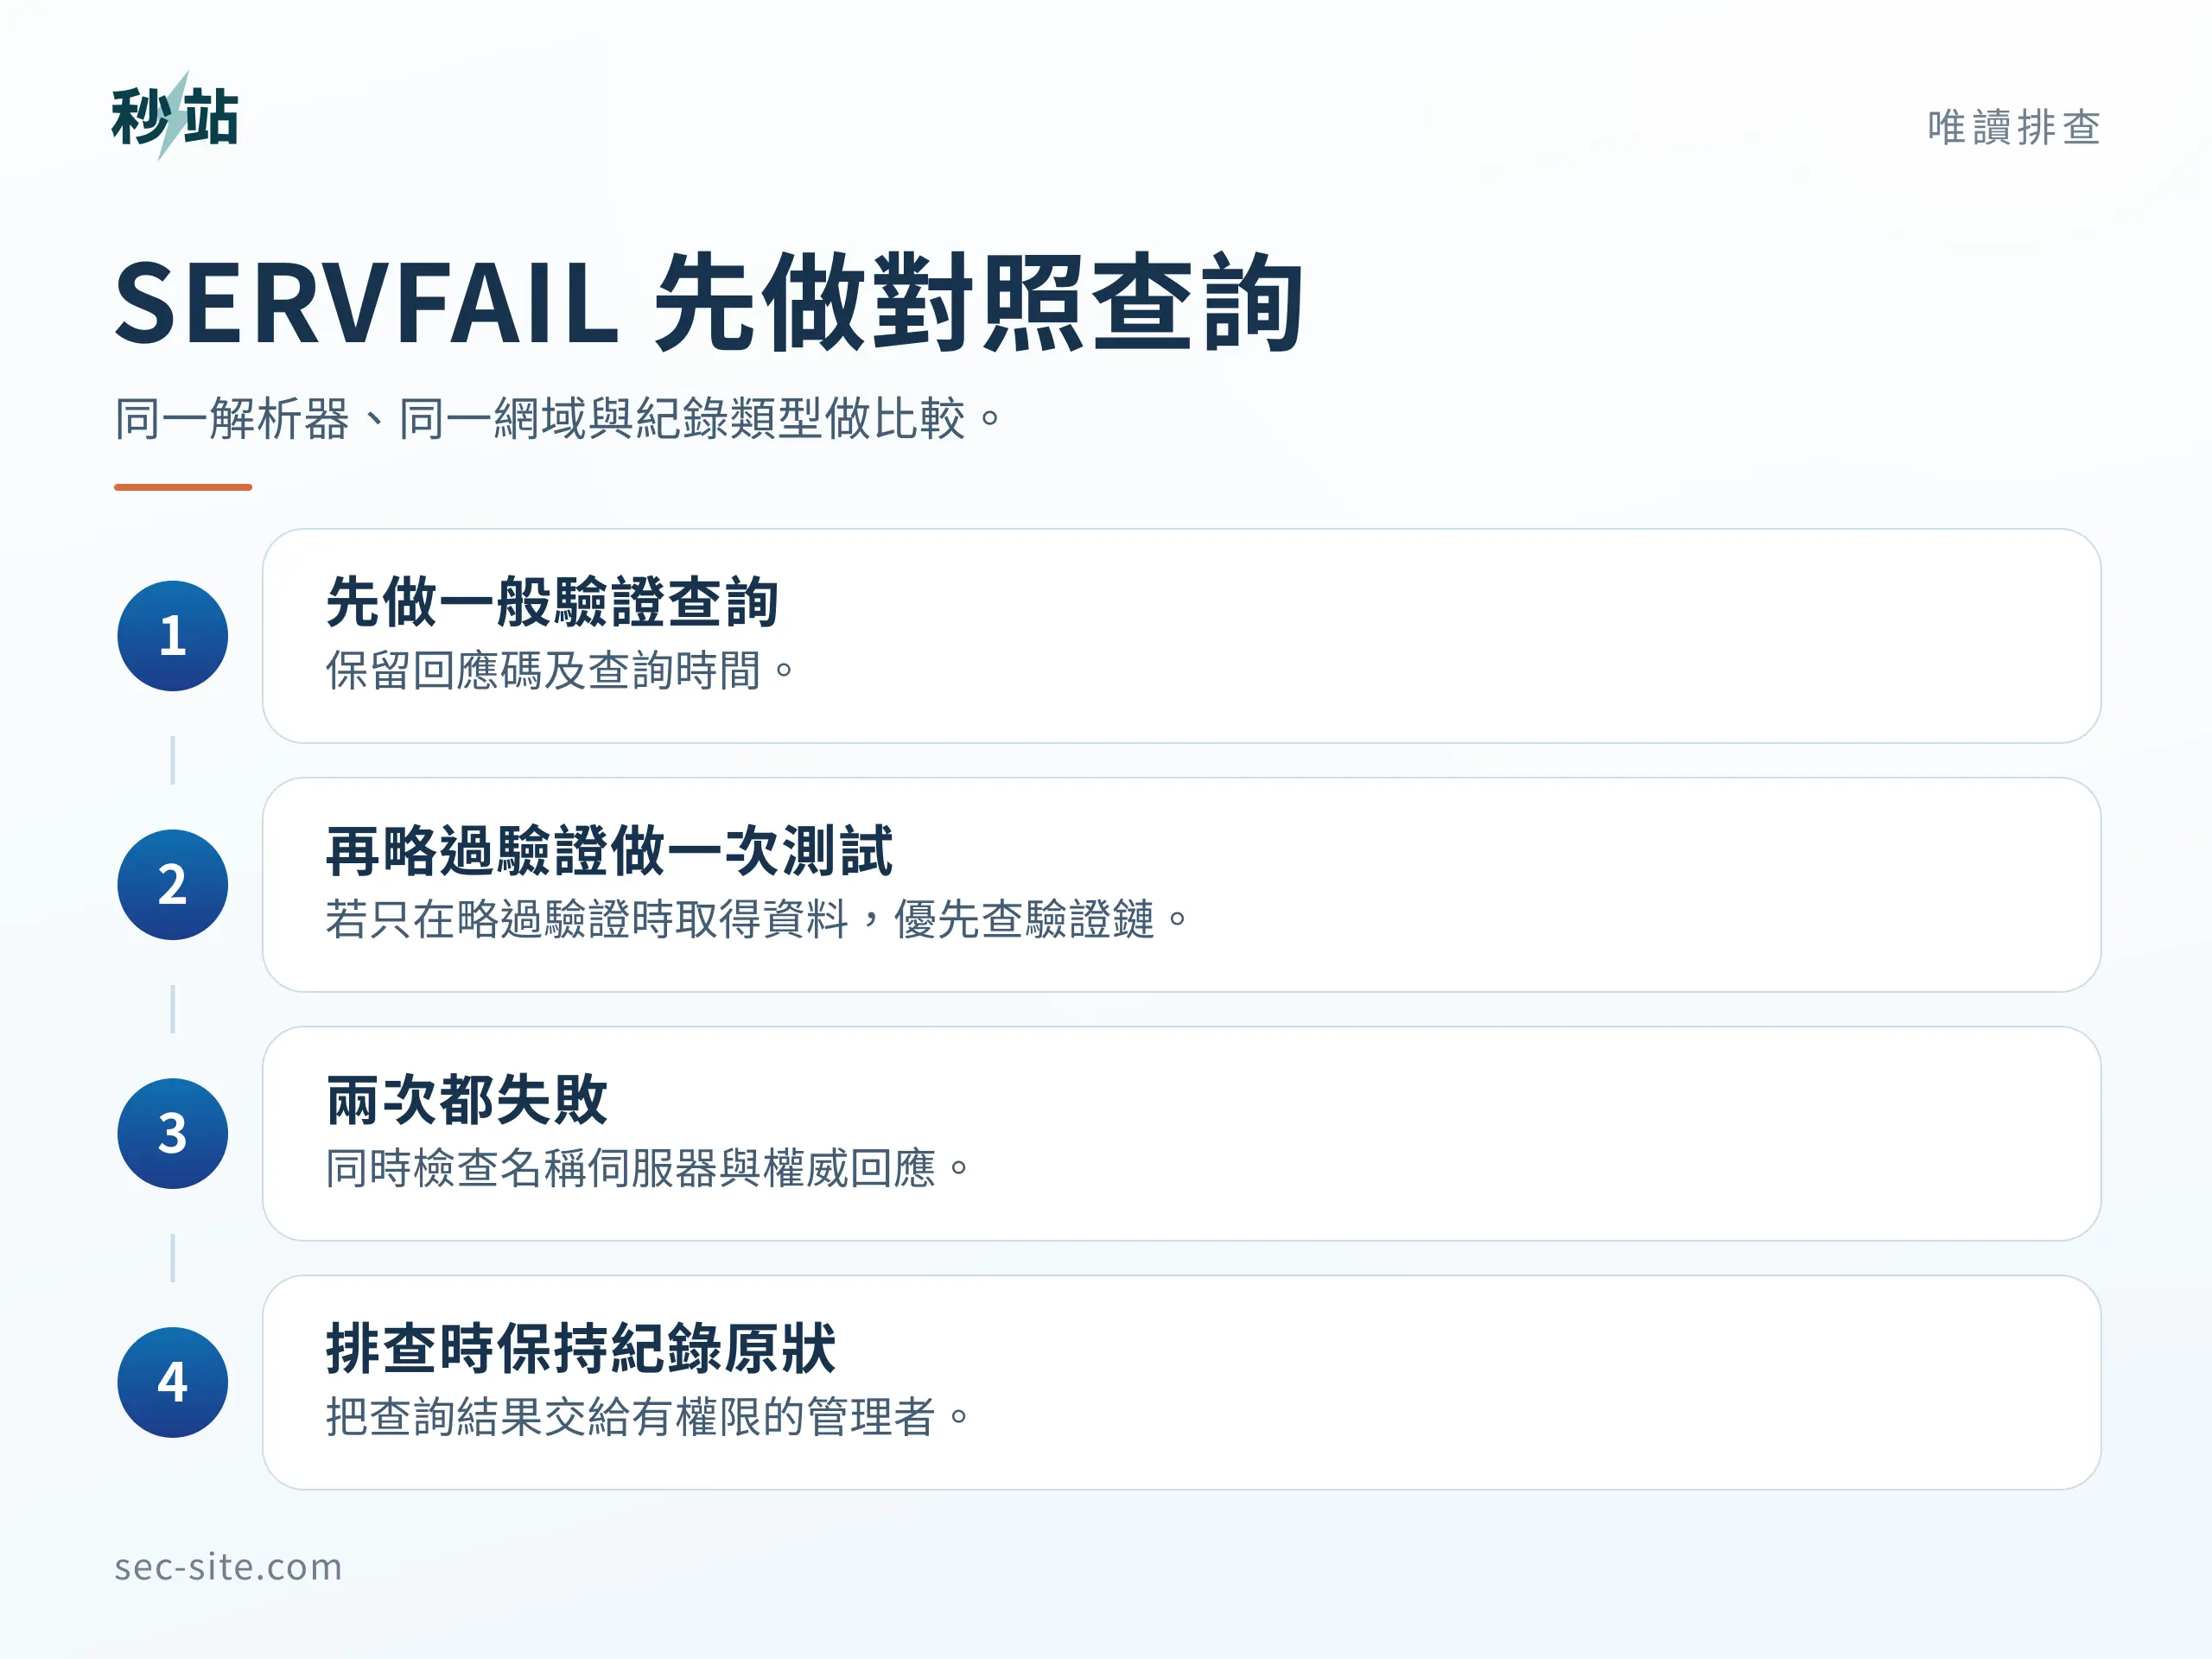
以網站的 IPv4 位址為例,選 A 紀錄查詢;要查網域指定的收信伺服器,就選 MX。要先找出該查哪個名稱或類型,可參考秒站 DNS 紀錄查詢教學。兩次都指定 Google Public DNS、同一個名稱及類型,第一次維持驗證(cd=0),第二次要求略過驗證(cd=1)。CD 只影響當次查詢,這兩步只讀取公開結果。
用 Google 文件提供的故障示範網域 dnssec-failed.org 練習。可以直接在瀏覽器開啟兩個查詢,也可以在 Windows PowerShell 執行同樣的比較。要查自己的站,換掉 $name 與 $type 即可。保留驗證的查詢、略過驗證的對照
$name = 'dnssec-failed.org'
$type = 'A'
$url = 'https://dns.google/resolve'
$url += "?name=$name&type=$type"
Invoke-RestMethod "$url&cd=0"
Invoke-RestMethod "$url&cd=1"
用 Status、Answer 和 Comment 判讀
以下故障案例的回覆取自 2026 年 11 月 8 日。同一個名稱再次查詢時,請以當次回覆的狀態和答案為準。
- 一般查詢是 SERVFAIL(Status 2),略過驗證後才出現答案。 故障範例的第一次回覆沒有 A 答案,第二次是
Status: 0並出現 IPv4。遇到這種差異,先看回覆的Comment或延伸 DNS 錯誤(EDE)有沒有指出 DNSSEC 驗證問題,再用 DNSViz 查 DS、DNSKEY 和 RRSIG,找出是哪一層出錯。 - 兩次都 SERVFAIL。 把範圍擴到權威伺服器能否回覆、父層的 nameserver 委派是否正確,以及另一個驗證解析器查同一筆的結果。SERVFAIL 只代表解析未完成,原因可能出在驗證以外的環節。
- 一般查詢已有正常答案。 這次沒有重現 SERVFAIL。比對出錯當時用的名稱、紀錄類型及解析器,特別是只有特定網路或特定子網域受影響的情況。
看 Status: 0 時也要確認 Answer 是否真的有要查的資料。略過驗證後取得的答案僅供定位。確認恢復時,用原本開啟驗證的方式再查。Google Public DNS 網域排錯
找出信任鏈的斷點後,該找誰處理?
父層有 DS,先和現行代管對照完整值
排查 DNSSEC 驗證錯誤時,先查目前生效的 nameserver,確認哪家服務實際提供 DNS。接著向該代管取得它為這個網域產生的 DS 值,對照 DNSViz 查到的父層資料。逐一比對金鑰標籤(Key Tag)、金鑰演算法(Algorithm)、摘要類型(Digest Type)和摘要(Digest)。只看到金鑰標籤相同,還要核對完整摘要。
直接查 DNS 紀錄時,DS 和 DNSKEY 都填被委派的子區域名稱。以下沿用同一個故障範例 dnssec-failed.org,列出 2026 年 11 月 8 日使用 Google Public DNS 的三次唯讀查詢。
- 保留驗證查 DS。
Status: 0、AD: true,Answer有父層發布的 DS。 - 保留驗證查 DNSKEY。回傳 SERVFAIL,沒有
Answer。這筆回覆列出的延伸錯誤中,EDE 9指出解析器找不到它支援、又能對上父層 DS 的子層金鑰。RFC 8914 錯誤代碼說明 - 略過驗證查 DNSKEY。這次回傳兩筆 DNSKEY,
AD: false。這兩筆未經驗證,只供診斷,接著可用 DNSViz 核對父層 DS 和子層金鑰。
例如網域剛換了 DNS 代管,父層還公布舊服務的 DS。即使新服務的網站 A 和信箱 MX 都填對,驗證仍可能卡在新舊金鑰接不起來。把父層查到的 DS 交給註冊商確認發布狀態,把目前的 DNSKEY 與簽章錯誤交給現行代管確認。
DS 能對上,再查簽章及權威伺服器
如果父層 DS 可以核對到子層金鑰,請 DNS 代管查看出錯的紀錄有沒有 RRSIG、簽章是否過期,以及所有權威伺服器是否提供一致的金鑰和簽章。送出支援單時附上故障名稱、類型、查詢時間、解析器、兩次結果和 DNSViz 連結,方便他們重現。
先保留目前的 DS、DNSKEY 和 nameserver 資料。需要修復或換代管時,由有權操作的人和兩端服務商確認調整次序、快取有效時間(TTL)及回復方式。移除 DS 會解除該委派的公開驗證,先停掉簽章服務則可能讓仍讀到舊 DS 的解析器持續失敗。Cloudflare DNSSEC 排錯、秒站網域轉移與網站、信箱驗收
用開啟驗證的查詢確認恢復
DNSSEC 排查完成後,用開啟驗證的解析器重查原本出錯的紀錄,確認它回到預期的答案。若計畫保留 DNSSEC,再確認信任鏈及該筆回覆的驗證結果。公司正式網域還要實際開網站、確認 HTTPS,並用外部信箱測試寄入和寄出,才知道原本受影響的服務是否恢復。
重點整理
只換網站主機,DNSSEC 的 DS 也要改嗎?
若只改 A 或 AAAA 紀錄指向的位址,而權威 DNS 和簽章金鑰維持原樣,通常不必改父層 DS。若連 DNS 代管或簽章金鑰也要換,先向代管確認過渡方式和 DS 的變更次序,再安排切換。
主網域的 DNSSEC 驗證正常,為什麼 www 還是查不到?
另查 www 的 A 或 AAAA。如果回應是 CNAME,順著別名查到最後的目標。如果 www 另由其他權威伺服器管理,再查它自己的委派和驗證鏈。即使主網域查得到答案,也要用 www 實際走的路徑驗收。
開啟 DNSSEC 可以加密網站登入或公司信箱內容嗎?
網站登入的連線加密由 HTTPS 提供,郵件傳輸則依郵件服務的加密設定。DNSSEC 用來驗證 DNS 資料,例如網站的位址紀錄和信箱的 MX 紀錄。